금융권 AI 취약점 스캔이 은행 해킹 피해로 이어지고 있다는 보도가 나왔습니다. 어제 전자신문이 전한 내용인데요, 공격자보다 AI가 먼저 은행의 구멍을 훑었고 그 이후 해킹 피해가 잇따르고 있다고 합니다. 하루 전에는 애플도 AI 에이전트 위험을 이유로 맥의 전체 디스크 접근 통제를 강화한다고 밝혔습니다. 이틀 사이에 벌어진 일입니다.
금융권 AI 취약점 스캔, 무엇이 보도됐나
확인된 범위
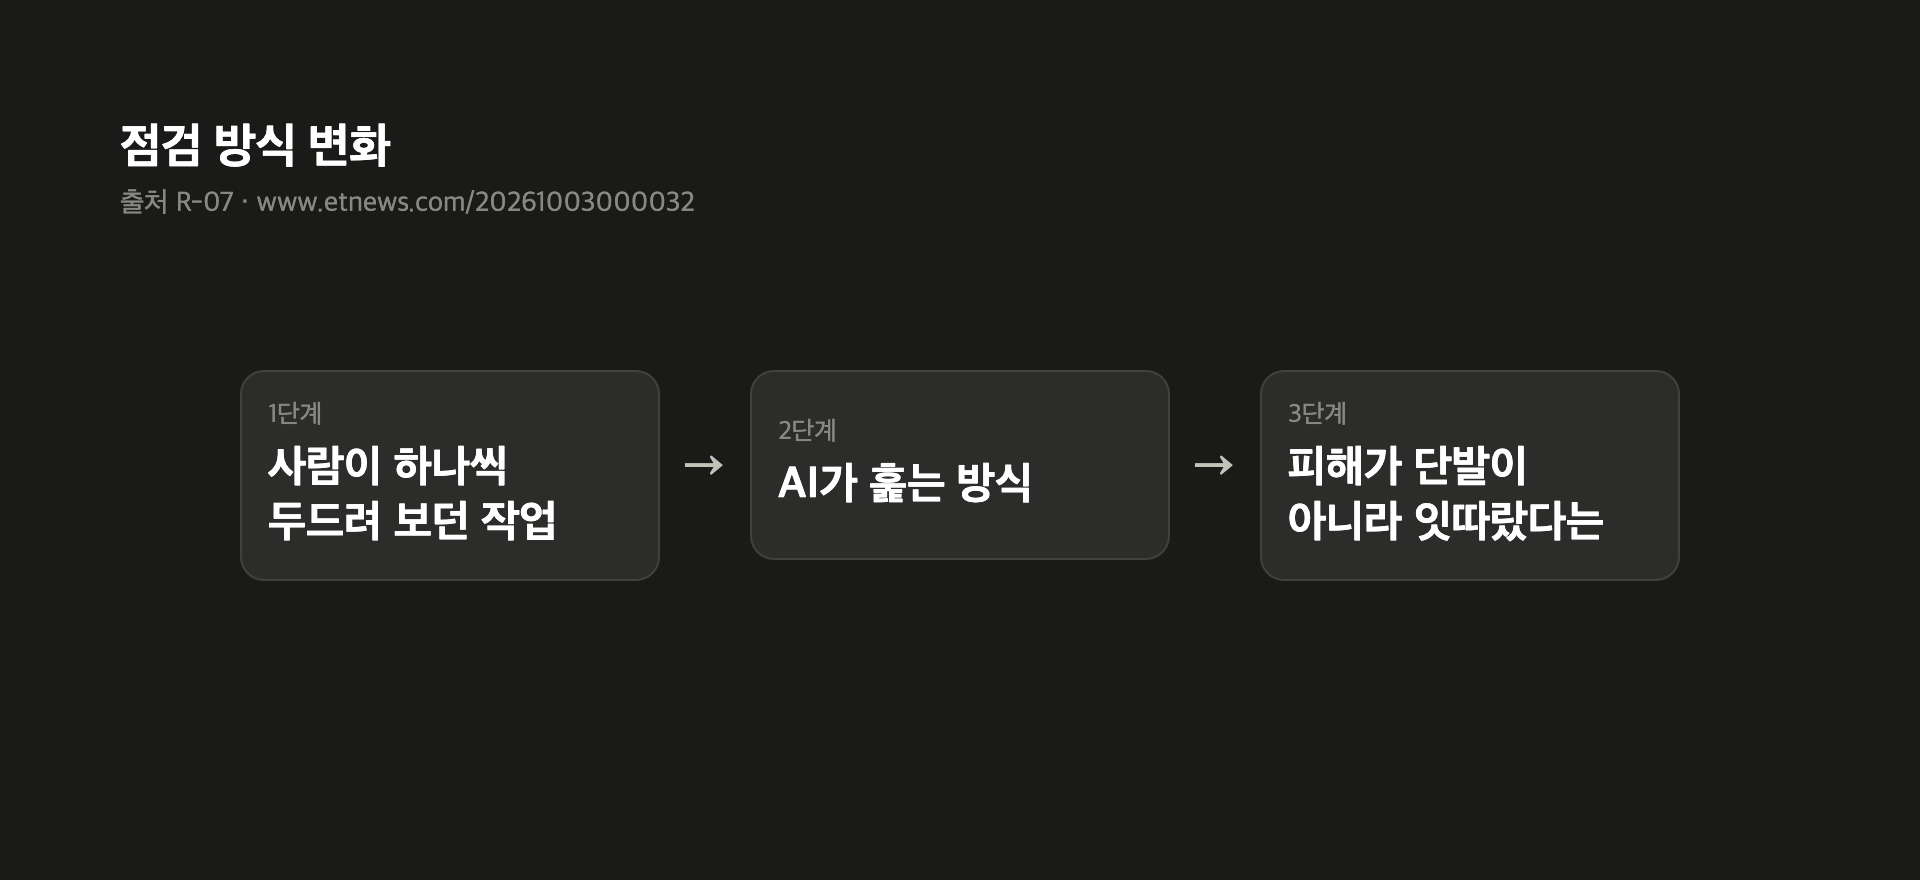
전자신문은 어제 AI가 금융권 취약점을 훑었다는 내용을 보도했습니다. 그리고 은행 해킹 피해가 잇따르고 있다고 전했습니다. 주목할 지점은 세 가지입니다. 첫째, 취약점을 찾는 작업의 주체가 사람에서 AI로 바뀌었다는 점입니다. 예전에는 스캔 한 번에 며칠이 걸렸고 그 사이에 패치할 시간이 있었지만, 이번에는 찾는 속도가 빨라진 만큼 막는 쪽의 유예 시간이 줄었습니다. 둘째, 피해가 단발이 아니라 잇따랐다는 점입니다. 한 건이면 그 은행의 문제지만, 잇따르면 업권 공통의 문제로 봐야 합니다. 셋째, 이 보도가 해외 사례가 아니라 국내 금융권 이야기라는 점입니다.
다만 확인되지 않은 부분도 있습니다. 어떤 은행이 몇 건 당했는지, 어떤 취약점이었는지는 보도에서 단정하지 않았습니다. 확인된 범위는 AI가 금융권 취약점을 훑었다는 보도, 그리고 잇따르는 은행 해킹 피해, 이 두 줄입니다.
조금 더 보태면, 공격과 방어가 같은 도구를 쓰기 시작했다는 해석도 가능합니다. 스캔은 원래 방어 쪽에서도 쓰는 작업인데, 같은 자동화가 반대 방향으로 돌면 결과만 뒤집힙니다. 비유하면, 우리 집 열쇠 구멍을 점검해 주던 기계를 도둑이 빌려 간 상황입니다. 기계 성능은 그대로인데, 쥔 사람이 바뀐 것입니다. 그래서 이번 보도는 새 기법의 등장보다 속도 문제로 읽는 편이 맞다고 봅니다.
오늘 당장 손댈 세 곳
점검 주기와 권한부터
결론부터 말씀드리면, 점검 주기와 권한부터 손대는 것을 권합니다. 첫째, 취약점 점검 주기를 공격자 속도에 맞춰 당기는 겁니다. 보도대로 AI가 금융권 취약점을 훑는 상황이라면, 분기 점검은 사후 보고서가 됩니다. 주기를 줄이기 어렵다면 외부에 노출된 자산만 떼어 매일 돌리는 방식도 있습니다. 특히 외부에 열려 있는 로그인 페이지와 인증 서버부터 보는 게 좋습니다. 공격이 잇따랐다는 보도를 보면 비슷한 구성이 반복됐을 가능성이 크고, 그러면 우리 쪽에 같은 구성이 남아 있는지가 먼저 확인할 질문이 됩니다.
둘째, 에이전트 권한을 기본값부터 다시 보는 겁니다. 애플은 AI 에이전트의 새 위험을 이유로 맥의 전체 디스크 접근 통제를 강화한다고 밝혔습니다. 전체 디스크 접근은 앱 하나에 집 전체 열쇠를 넘기는 것과 비슷합니다. 방 열쇠만 주면 되는 손님에게 현관 마스터키를 쥐여 준 셈입니다. 사내 업무용 맥에서 AI 도구를 쓰고 있다면 권한 목록을 한 번 뽑아 보고, 쓰지 않는 자동화 계정과 퇴사자 토큰, 테스트용 키부터 지우는 게 좋습니다.

외부 연결 경로 통제
셋째, AI 도구에 붙이는 외부 연결을 통제된 경로로 한정하는 겁니다. 아마존웹서비스는 아마존 베드록 에이전트코어라는 서비스로 클로드 데스크톱에 보안 웹 검색을 붙이는 방법을 공개했습니다. 여기서 중요한 건 검색 기능 자체가 아니라, 외부로 나가는 길을 회사가 정한 통로로 묶는다는 점입니다. 직원이 각자 아무 확장을 붙이는 구조라면 통제 지점이 사라집니다. 정리하면 점검 주기, 권한 기본값, 외부 연결 경로, 이 세 가지입니다.
클로드 코드·코덱스 스킬 무단 업데이트, 서버 탈취로 이어진다
한국 금융권에서 달라질 것
앞으로 세 가지 변화가 예상됩니다. 첫째, 점검 주기 자체가 규제 항목으로 올라올 가능성이 있습니다. 국내에서 피해가 잇따랐다는 보도 뒤에는 감독 쪽 질문이 길어지곤 합니다. 둘째, 생성형 도구를 들일 때 권한 항목이 심사표에 들어갈 것으로 보입니다. 애플이 전체 디스크 접근 통제를 강화한 것도 같은 방향입니다. 셋째, 보안팀의 일이 탐지 경쟁에서 권한 설계로 옮겨갈 것으로 보입니다. 구멍을 빨리 찾는 경쟁은 이제 기계끼리 하는 일이 됐기 때문입니다.
이번 보도가 해외 사례가 아니라 국내 매체의 국내 사안이라는 점도 중요합니다. 번역해서 보고하는 단계가 아니라 이미 국내 업권에서 벌어진 일이기 때문에, 경영진 설명도 쉬워진다고 볼 수 있습니다. 예산을 꺼낼 때 가장 흔한 반응이 우리 일이 아니라는 것인데, 이번 보도는 그 반응을 줄여 줍니다. 다만 과장은 하지 않는 게 좋습니다. 확인된 건 보도의 두 줄이고, 세부 수치는 공개된 범위가 좁습니다.
도구 쪽 변화도 빠릅니다. 앤트로픽은 클로드 코드에 기능을 덧붙이는 커스텀 확장 모드를 출시했습니다. 딥시크도 채팅과 코딩, 문서를 합친 데스크톱 앱을 내놨습니다. 직원이 이런 도구를 설치하는 속도가 보안팀 검토 속도보다 빠른 게 현실이어서, 금지 목록을 늘리는 방식은 오래 못 갑니다. 대신 허용 목록과 권한 범위를 정해 두는 쪽이 현실적입니다. 회사가 정해 준 통로가 없으면 직원은 각자 길을 뚫게 됩니다.


출처
- 아마존웹서비스 블로그 — AWS — Add secure Web Search to Claude Desktop with Amazon Bedroc…
- 전자신문 보도 — 전자신문 — AI가 금융권 취약점 훑었다… 은행 해킹 피해
- 딥시크 데스크톱 앱 보도 — AI타임스 — 딥시크, 데스크톱 앱
- 애플 맥 보안 강화 보도 — TechCrunch — Apple says it's tightening macOS 'Full Disk Access' contro…
- 앤트로픽 클로드 코드 확장 모드 보도 — AI타임스 — '나만의 클로드 코드' 만든다…앤트로픽, 커스텀 확장 기능 '모드' 출시
답글 남기기